La plupart de l’argent perdu sur RedotPay n’est pas volé par des pirates. Il est envoyé par des utilisateurs qu’on a convaincus de le faire. Dix minutes de réglages et une seule règle vous protègent de presque tout.
Sécuriser le compte en dix minutes
Ouvrez Profil → Sécurité.
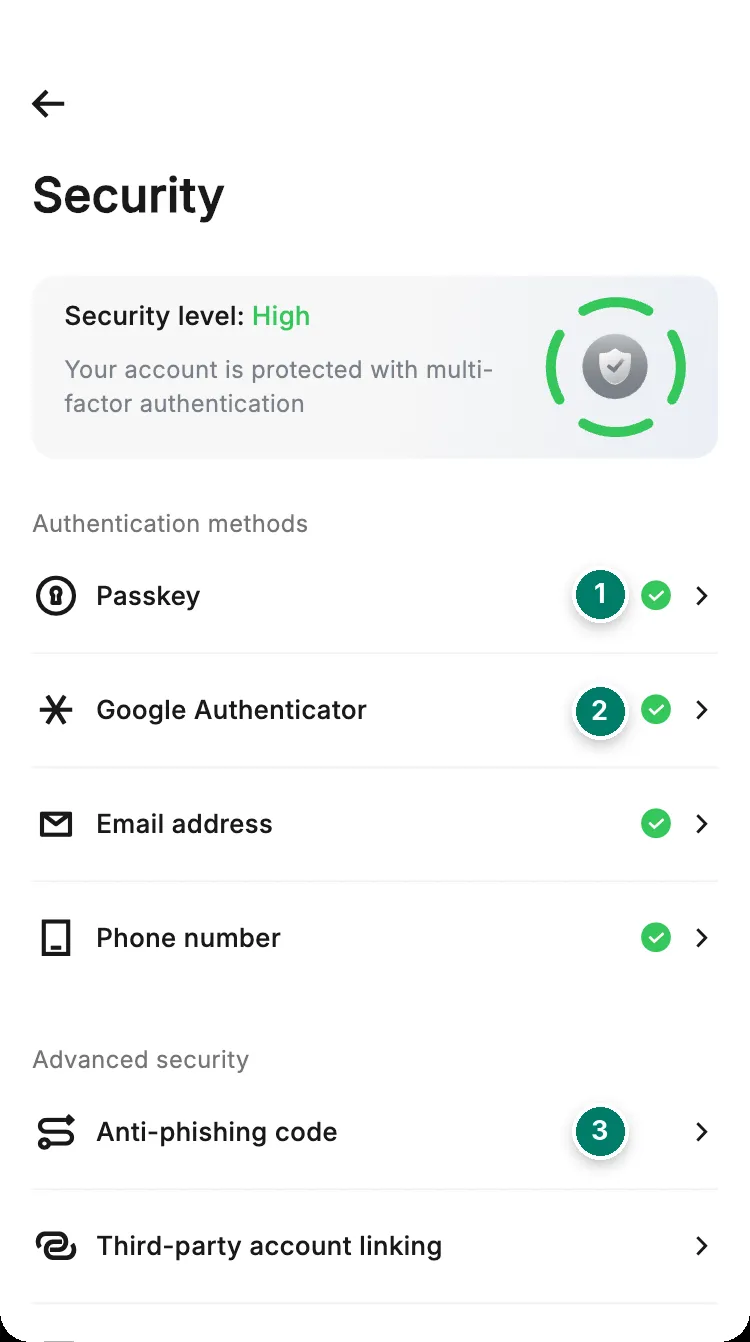
- Clé d'accès : se connecter avec le visage ou l'empreinte au lieu d'un mot de passe. Activez d'abord les clés d'accès dans les réglages du téléphone.
- Google Authenticator : un code qui change toutes les 30 secondes. Gardez la clé de secours en lieu sûr : si vous perdez le téléphone, c'est le seul moyen de récupérer l'accès.
- Code anti-hameçonnage : un mot de votre choix qui figure dans chaque vrai e-mail de RedotPay. Un e-mail sans ce code est un faux.
Limitez ensuite ce que permet un numéro de carte volé. Dans Carte → Paramètres → Paramètres de sécurité, désactivez ce dont vous ne vous servez pas.
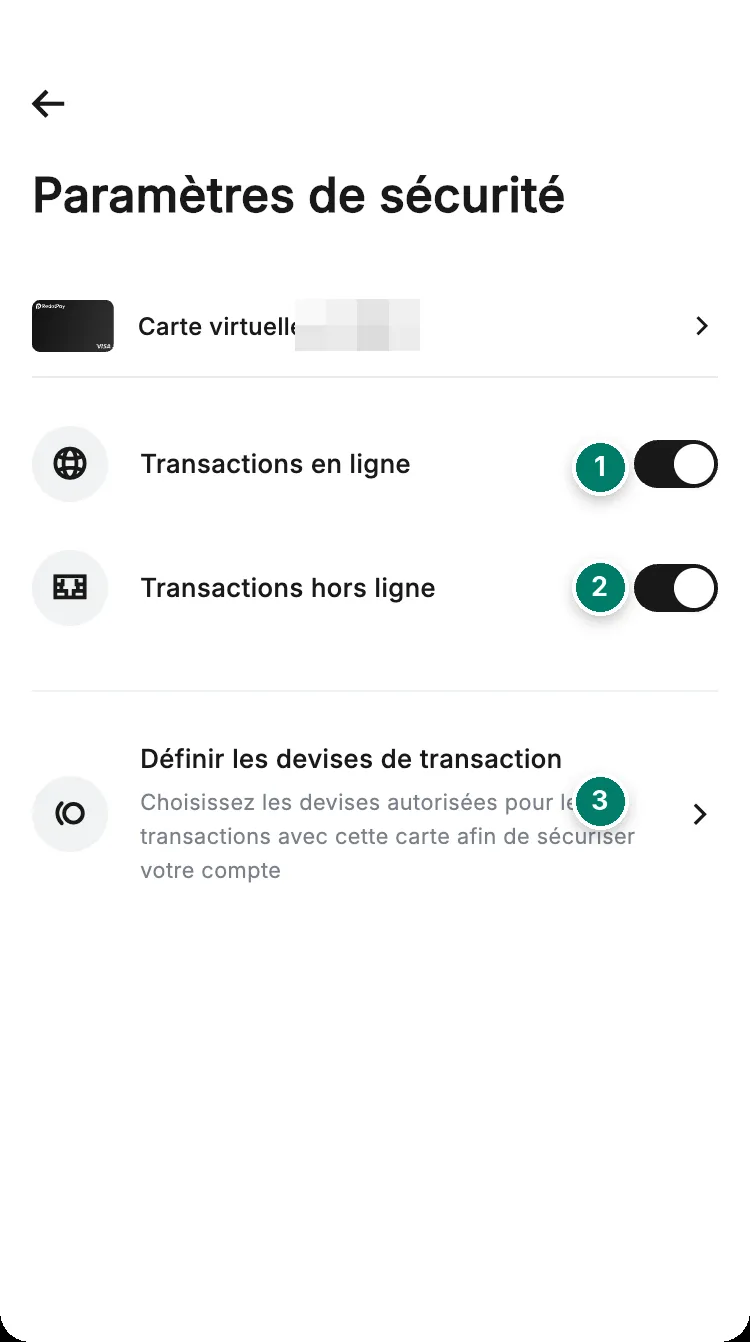
- Paiements en ligne. Désactivés sur une carte utilisée seulement en magasin.
- Paiements en magasin. Désactivés sur une carte utilisée seulement en ligne.
- N'autorisez que les devises dans lesquelles vous payez vraiment.
Si les codes Google Authenticator échouent, réglez la date et l’heure du téléphone en automatique.
Un changement de sécurité entraîne une pause de 24 heures
Après une réinitialisation du mot de passe ou un changement d’e-mail ou de téléphone, RedotPay suspend pendant 24 heures les retraits, les transferts vers d’autres utilisateurs et les conversions, et plafonne les paiements par carte à 1 000 USD. Modifier Google Authenticator abaisse aussi le plafond de la carte à 1 000 USD pendant 24 heures. Si ce n’est pas vous qui avez fait le changement, agissez tout de suite : voir plus bas.
Cinq mauvais mots de passe verrouillent le compte pendant 24 heures et déclenchent une alerte par e-mail. La carte continue de fonctionner.
Les arnaques que rencontrent les utilisateurs
| Ce que vous voyez | Ce que c’est vraiment |
|---|---|
| « Le support RedotPay » vous écrit sur WhatsApp, Telegram ou X | Un faux. Le support, c’est le chat de l’application, où les messages officiels portent un badge, et les e-mails en @redotpay.com |
| Vos fonds sont bloqués et quelqu’un peut les débloquer contre des frais | Un faux. Personne ne peut lever une vérification contre de l’argent. Voir fonds bloqués pour vérification |
| Un airdrop ou un bonus si vous déposez d’abord, par exemple 500 USDT pour en recevoir 1 000 | Un faux. Les vraies promotions sont dans la rubrique des avantages de l’application |
| Un portefeuille de « stress test » qui rapporte 10 % si vous envoyez 1 000 USDT | Un faux |
| Un e-mail venant d’adresses comme @redotpay-support.com ou @redotpay.vip | Un faux. Les vrais e-mails viennent seulement de @redotpay.com et affichent votre code anti-hameçonnage |
| Un lien pour « vérifier votre compte » ou « éviter la suspension » | De l’hameçonnage. Tapez vous-même redotpay.com, et installez l’application uniquement depuis l’App Store ou Google Play |
| Un site vous demande de connecter votre portefeuille et d’approuver une transaction | Il peut vider le portefeuille. N’approuvez que sur des sites de confiance |
| Des rendements garantis, ou une conversion de vos cryptos hors de l’application | Un faux |
Les codes de vérification peuvent arriver par WhatsApp ou Telegram. Ce sont des messages à sens unique. Personne de RedotPay ne discutera avec vous là-bas.
Les pièges du P2P
Quand vous vendez sur le P2P, l’argent de l’acheteur doit être sur votre compte bancaire avant que vous libériez les cryptos. Vérifiez dans votre propre application bancaire, pas sur une capture d’écran ni un SMS.
- Fausse preuve de paiement : une capture ou un reçu retouché.
- Faux SMS : un message qui imite celui de votre banque.
- Piège du remboursement : de l’argent venant du compte d’un tiers ou un chèque qui sera rejeté, puis une demande de « remboursement ».
- Accord hors plateforme : le vendeur vous emmène sur Telegram ou WhatsApp, où RedotPay ne peut pas vous protéger.
Plus de détails dans acheter des USDT sur le P2P.
Si vous pensez que votre compte est menacé
- 1Bloquez vos cartesCarte → Bloquer
- 2Changez le mot de passeEt réinitialisez Google Authenticator
- 3Désactivez le compte si besoinSécurité → Gérer le compte → Désactiver le compte
- 4Prévenez le supportDans l'application, en expliquant ce qui s'est passé
- La désactivation demande un code de vérification. La réactivation demande un scan du visage. Supprimer le compte pour de bon est une autre démarche, avec 15 jours d’attente : voir supprimer son compte.
- Téléphone perdu ? Utilisez la clé de secours de Google Authenticator sur un nouveau téléphone. Si vous avez aussi perdu l’accès à votre e-mail ou à votre numéro, contactez le support.
- Paiement par carte inconnu ? Voir un débit que vous n’avez pas fait.
Signaler une arnaque
Enregistrez l’e-mail frauduleux au format .eml (« Télécharger le message » ou « Afficher l’original » dans votre messagerie) et envoyez-le, avec des captures d’écran, sur la page de vérification officielle de RedotPay. Prévenez ensuite le support dans l’application, avec les adresses, liens et noms de compte de l’escroc. Voir contacter le support.